
Mints義務化に対応弁護士システム
おすすめ3選
比較を見る

mintsのセキュリティ対策とは?
目 次
目次
mintsでは、裁判所がシステムや通信、保管データを保護するための対策を講じています。一方、法律事務所側でも補助者の操作や提出ファイルの管理、記録の保存などに注意が必要です。
この記事では、裁判所が公表している対策と、事務所内で取り組みたい運用上の注意点を解説します。
裁判所が公表しているmintsのセキュリティ対策
最高裁判所事務総局は、mintsのセキュリティ対策として、システムへの不正アクセス対策、通信の暗号化、保管データの改ざん・漏えい防止を挙げています。
システム保護と不正アクセス対策
政府が利用するクラウドサービスのセキュリティ評価制度「ISMAP」で評価されたクラウドサービスをmintsに利用していると公表しており、ウイルス対策ソフトウェアやファイアウォール、不正侵入検知機能、WAFなどを導入し、システムへの脅威に備えているとしています。
通信の暗号化と二要素認証
通信経路においてはSSL(TLS)による暗号化を採用し、第三者による盗聴や改ざんを防ぐ対策が講じられています。また、サインイン時には複雑なパスワードの設定を求めるとともに、SMS認証等を用いた二要素認証を実施しています。
情報の変更(改ざん)等を防止
mintsに保管されたデータはクラウド上の機能により変更や削除ができない仕様です。さらに、保管データ自体も暗号化し、第三者による不正な取得に備える措置もとられています。
※参照元:裁判所公式HP/【PDF】mintsセキュリティ対策の概要(令和8年4月)(https://www.courts.go.jp/vc-files/courts/2023/mints_security_taisakugaiyou.pdf)
事務所側で注意したいmintsの運用上のポイント
裁判所側のシステム対策とは別に、事務所内においても操作権限や提出手順、通知の確認担当を明確にする必要があります。
補助者の操作が弁護士の操作として扱われる
補助者アカウントを弁護士のアカウントに紐づけると、補助者は弁護士のアカウント名で電子申立て等を行えます。また、システム送達された電子判決書を補助者が閲覧・ダウンロードすると、その時点で送達の効力が生じ、控訴期間等の法定期間が進行し始める点に注意が必要です。
そのため、親ユーザである弁護士と補助者の間で、誰が通知を確認し、いつ書類を閲覧するかといった所内の役割分担を明確にしておくことが重要です。また弁護士アカウントへ紐づける前に、補助者アカウント単独で電子申立て等を行わないよう管理の徹底が求められます。
※参照元:裁判所公式HP/【PDF】訴訟フェーズ3に向けた
準備の手引(令和8年10月2日版)(https://www.courts.go.jp/assets/071031_f3jyunbi_tebiki.pdf)
秘匿情報などを誤ってアップロードした場合
相手方がmintsの事件情報に関連付いている場合、秘匿事項届出書面や秘匿情報が記載された準備書面等をアップロードした時点で、相手方からも閲覧可能な状態となります。秘匿事項届出書面は書面(紙)で提出する手続となっているため、誤ってmintsへ提出しないよう留意しなければなりません。
一度アップロードしたファイルは利用者側で任意に消去できないため、提出前にファイル内容を十分に確認することが不可欠です。特に文書のマスキング処理を行う際、PDF編集ソフトのマーカー機能だけでは裏の文字データが残るおそれがあります。必ず墨消し機能等を用いて文字情報を削除し、データが残っていないことを確認したうえで提出する必要があります。
万が一、秘匿情報を含む書面などを誤ってアップロードした場合は、直ちに担当部の裁判所書記官へ連絡し、消去の申し出を行う必要があります。
※参照元:裁判所公式HP/【PDF】訴訟フェーズ3に向けた
準備の手引(令和8年10月2日版)(https://www.courts.go.jp/assets/071031_f3jyunbi_tebiki.pdf)
※参照元:裁判所公式HP/【PDF】mintsに誤アップロードした場合の対応について(https://www.courts.go.jp/assets/upload_taiou.pdf)
※参照元:裁判所公式HP/【PDF】mintsに誤アップロードした場合の対応について(https://www.courts.go.jp/assets/upload_taiou.pdf)
メールの設定と、偽サイトへの注意
mintsからの重要な通知を見落とさないために、送信元ドメインの「mints.courts.go.jp」「microsoftonline.com」が受信拒否されたり、迷惑メールフォルダに振り分けられたりしないよう設定する必要があります。メールソフトの自動振り分け機能を使い、送信元や件名、事件番号を基準に整理する方法もあります。
また、裁判所のウェブサイトになりすました偽サイトへの警戒も欠かせません。mintsや裁判所の公式サイトを利用する際は、ブラウザのブックマークを活用するか、URLが「https://www.courts.go.jp/」から始まるURLかを確認しましょう。
mintsにおける事件記録の保管と事務所内管理
事件終了後も必要な訴訟記録を円滑に参照できるよう、保存対象の整理や保管場所に関する所内ルールの策定が求められます。
関連付け解除に伴う閲覧制限への注意
事件情報と訴訟代理人アカウントの関連付けは、終局事由ごとの基準日と、最後に電磁的記録をアップロードした日から1週間が経過した日のうち、遅い日以降に解除されます。判決では確定日、和解では和解調書のアップロードから1週間が経過した日などが基準です。控訴がある場合は、事件確定前に関連付けが解除されるケースもあります。
関連付けの解除後は、mints上での常時閲覧やダウンロードが行えなくなり、再閲覧の際には所定の手数料が発生します。電子判決書や和解調書など、将来的に参照する可能性の高い重要書類は、関連付けが解除される前にあらかじめダウンロードして保存しておく必要があります。
保管場所とアクセス権限のルール策定
ダウンロードした訴訟記録の保管先や、所内スタッフにおける閲覧・編集権限の範囲を明確にしておくことが重要です。案件ごとのファイル管理やアクセス制限に対応した弁護士システムを導入することも、記録の安全かつ効率的な保管体制を構築する有効な選択肢となります。
mintsの安全運用には所内の情報管理体制づくりが重要
mintsのセキュリティ対策を把握するとともに、事務所側においても補助者アカウントの権限管理、秘匿情報の取り扱い、事件記録のバックアップ保存といった運用上の対策を徹底することが求められます。
こうした所内でのアクセス権限やファイル管理を個人の運用だけに頼る場合、確認漏れや誤操作といったリスクが生じやすくなります。情報管理の安全性を高め、ルールを確実に運用するための手段として、弁護士システムの検討を進めてみてはいかがでしょうか。
弁護士事務所の
ニーズ別・弁護士システム3選
ニーズ別・弁護士システム3選
弁護士システムといっても、最低限の機能を備えたシンプルなものから、自社の業務スタイルに合わせてカスタマイズできるリッチなものまで様々な製品種類があります。
ここでは弁護士業務のニーズ別に、マッチした機能を持つおすすめの弁護士システムを紹介します。
ここでは弁護士業務のニーズ別に、マッチした機能を持つおすすめの弁護士システムを紹介します。
事件情報だけを
管理したい
管理したい
firmee
(合同会社firmee)
(合同会社firmee)
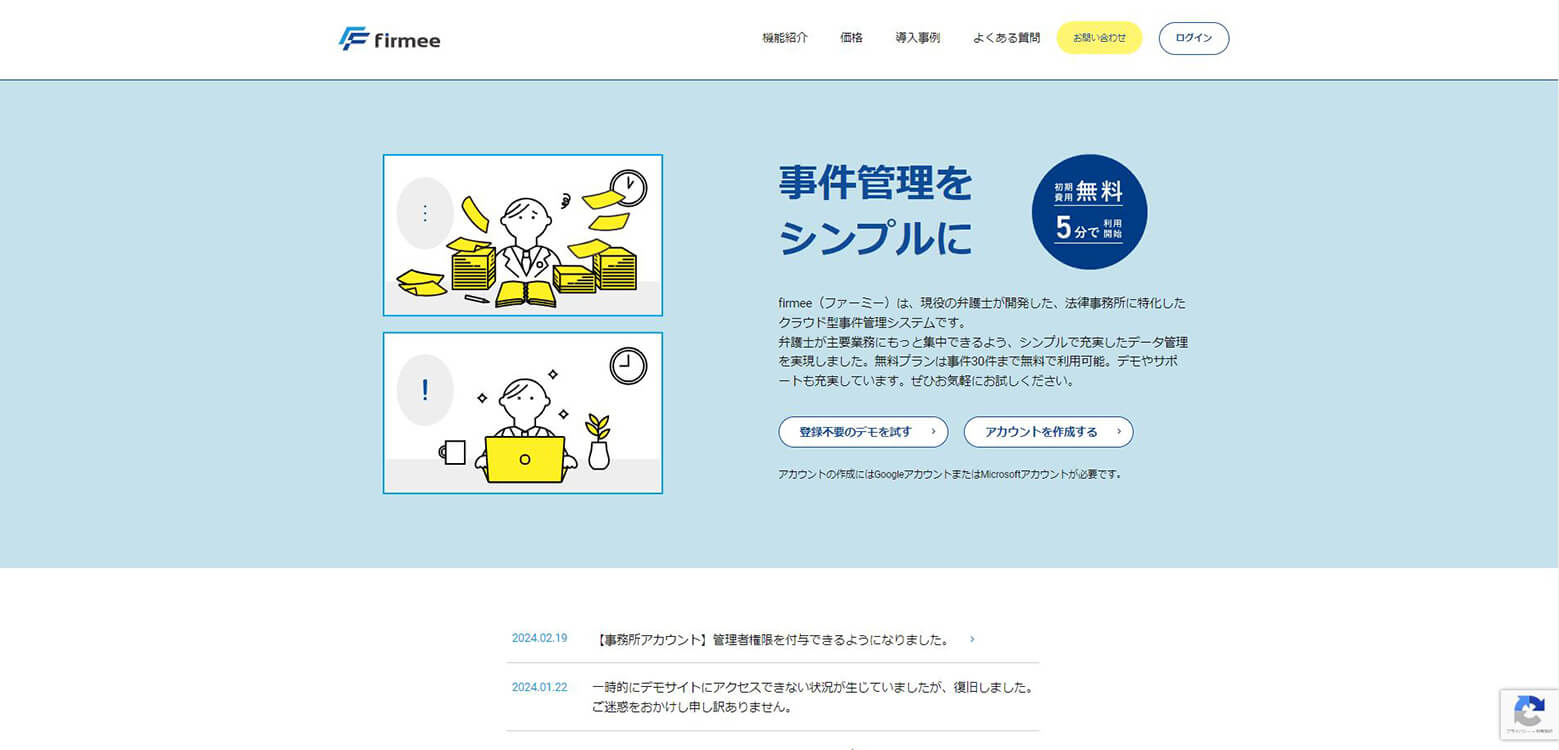
引用元:firmee(https://firmee.com/)
おすすめポイント
- 事件情報の管理に特化した、シンプルなシステム
- フリープランで事件30件、連絡先件数2,000件まで無料利用可能
こんな弁護士事務所に
おすすめ
おすすめ
コストをかけず、シンプルに事件情報をクラウドベースで管理・共有できるようにしたいソロ型事務所など
訴訟の書類作成業務を
効率化したい
効率化したい
Trustice
(新日本法規出版)
(新日本法規出版)
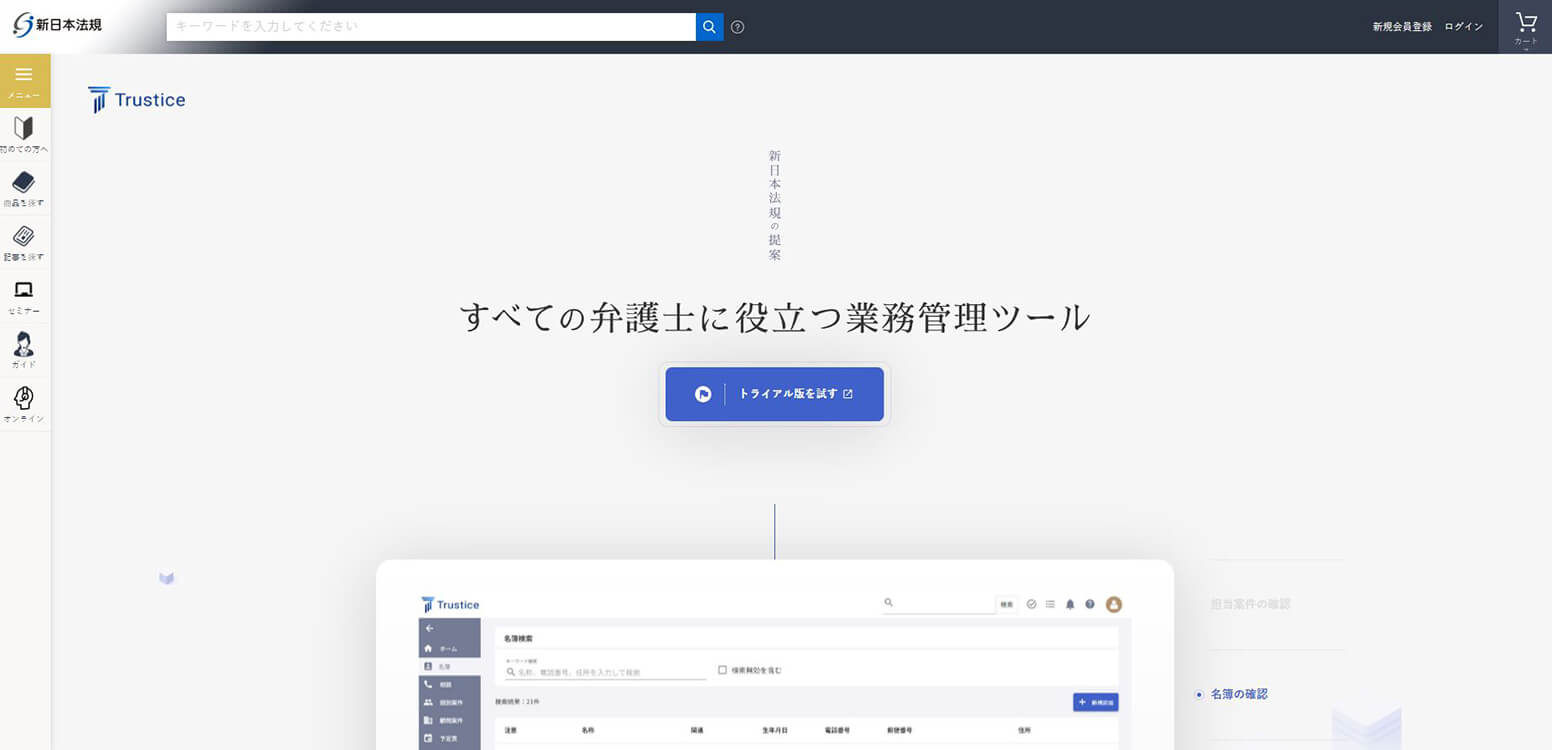
引用元:新日本法規出版(https://www.sn-hoki.co.jp/trustice/)
おすすめポイント
- 訴状・答弁書などの作成を支援する豊富な書式テンプレートを搭載
- 類似する相談内容のテンプレ登録が可能。案件のタスク登録手間を削減
こんな弁護士事務所に
おすすめ
おすすめ
事務業務が増加し、タスクを分担しながら、正確性を担保しつつ効率化を実現したいソロ・親弁型事務所など
売上や稼働も
まとめて把握したい
まとめて把握したい
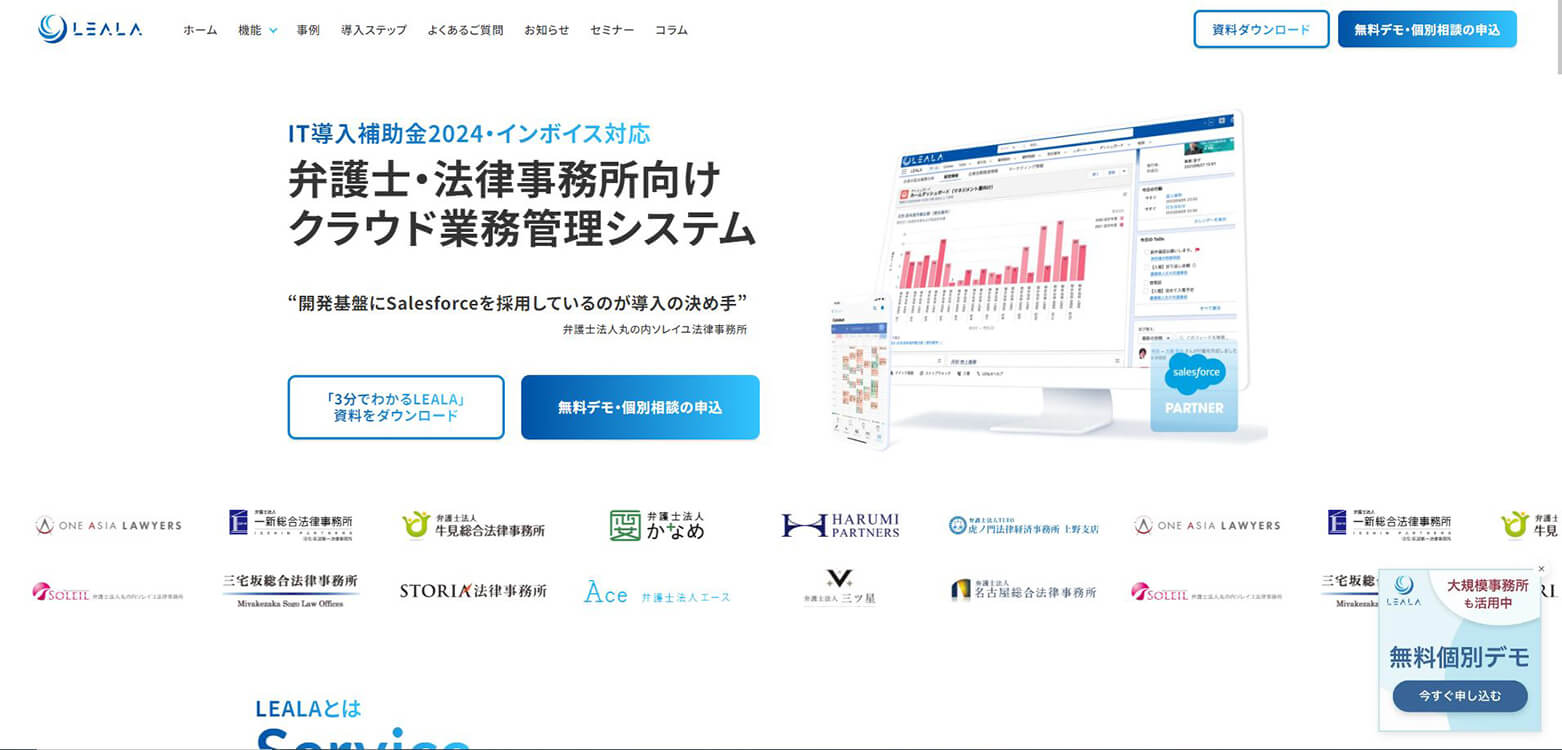
LEALA
(レアラ)
(レアラ)
引用元:LEALA(https://leala.ai/)
おすすめポイント
- 請求作成から入金管理までの運用を一元管理できる
- 売上・稼働業務量を可視化。業務分析・経営分析が可能に
こんな弁護士事務所に
おすすめ
おすすめ
情報管理に紐づけて、出入金や稼働業務実績、売上を把握し、経営の合理化を実現したい経費共同型事務所など
おすすめの理由:「弁護士システム」でGoogle検索したうち、上位表示される16社より、下記理由より選定(すべて2024.2.20時点の編集チーム独自調査による)
・Trustice…16社が扱う弁護士向けシステムの中で唯一、訴訟書類作成を支援する豊富な書式テンプレートを搭載。膨大な手間がかかる文書作成の入力を半自動化。
・Firmee...16社が扱う弁護士向けシステムの中で唯一、事件・連絡先を登録できる0円プランを標準提供しているシステム。とりあえず紙やExcelで行っていたような事件管理をクラウド上で行いたいなら適切
・LEALA...16社が扱う弁護士向けシステムの中で唯一、個人・法人のリーガルサービスいずれにおいても、案件管理・業務管理・会計管理・稼働管理・広告管理ができる機能を標準装備。基幹システムとしてマネジメントに活用可能
・Trustice…16社が扱う弁護士向けシステムの中で唯一、訴訟書類作成を支援する豊富な書式テンプレートを搭載。膨大な手間がかかる文書作成の入力を半自動化。
・Firmee...16社が扱う弁護士向けシステムの中で唯一、事件・連絡先を登録できる0円プランを標準提供しているシステム。とりあえず紙やExcelで行っていたような事件管理をクラウド上で行いたいなら適切
・LEALA...16社が扱う弁護士向けシステムの中で唯一、個人・法人のリーガルサービスいずれにおいても、案件管理・業務管理・会計管理・稼働管理・広告管理ができる機能を標準装備。基幹システムとしてマネジメントに活用可能